Mit Profinet lassen sich die Anforderungen des Cyber Resilience Acts (CRA) schon heute erfüllen. Um für Cyber-Bedrohungen der Zukunft noch besser gerüstet zu sein, wurden im Rahmen der Profinet-Spezifikation 2.5 umfangreiche Mechanismen definiert, ohne dass es zu Inkompatibilitäten kommt.
(Bild: Phoenix Contact)
Die Sicherheit gegen Cyber-Angriffe erhält auch in der Operational Technology (OT) zunehmende Bedeutung. Entsprechende Forderungen ergeben sich durch EU-Gesetze, zum Beispiel den Cyber Resilience Act (CRA) für Gerätehersteller und die Richtlinie NIS 2 für Maschinen- und Anlagenbetreiber. Feldkommunikationssysteme wie Profinet müssen sich diesen Herausforderungen stellen. Der Übertragungsstandard wurde in einer Zeit entwickelt, in der Cyber-Bedrohungen eher eine untergeordnete Rolle spielten. Aufgrund der hohen Marktverbreitung von Profinet steht dabei die Kompatibilität besonders im Vordergrund. Allerdings lassen sich nachhaltige State-Of-The-Art-Security-Konzepte nicht ohne Auswirkungen auf die Protokolllandschaft umsetzen. Profinet 2.5 gelingt dies dadurch, dass sich die Anwendersicht nicht ändert. Mit der Einführung dieser Protokollversion ergeben sich neben einer besseren Security zudem weitere Vorteile für den Anwender. Diese resultieren aus einem skalierbaren Konzept, das sich zielgerichtet anwenden lässt.
Abschottung der Geräte in einer Zelle
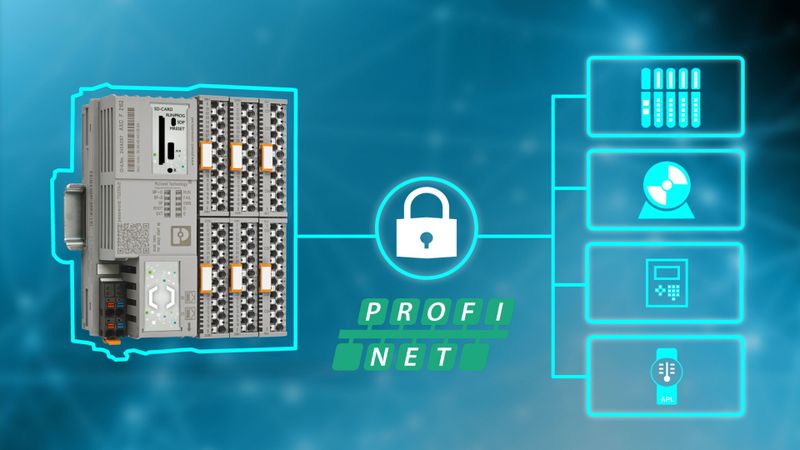
Beim bewährte Zellenschutzkonzept von Profinet 2.4 steuert eine SPS (im Zentrum) als Profinet-Controller die zugeordneten Devices über das Profinet-Protokoll. Das bekannte Zellenschutzkonzept sieht vor, dass die Zelle durch organisatorische Maßnahmen des Betreibers, beispielsweise einen Zugangsschutz, so abgesichert ist, dass keine potenziell schädlichen Eingriffe direkt vor Ort auftreten. Übrig bleiben mögliche Gefahren durch Zugriffe aus der IT-Domain auf die Geräte selbst. Um hier sicher zu sein, sollte man eine Firewall vor die Zelle schalten. Über sie werden lediglich die Zugriffe freigegeben, die zwingend notwendig sind. Dazu werden die IP-Adressen der Geräte verwendet. Mit einem solchen Schutzkonzept lassen sich Maschinen und Anlagen mit Profinet-Kommunikation bereits jetzt sicher betreiben. Durch zusätzliche Eigenschaften lässt sich die Security von Profinet 2.5. bedarfsgerecht weiter verbessern.
IP-Adressen nicht mehr zwingend erforderlich
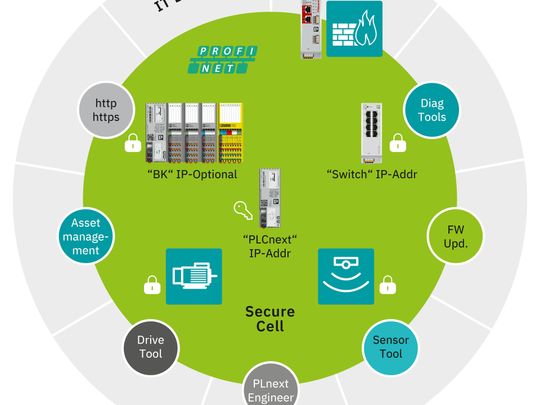
Abbildung 1: Secure-Cell mit Profinet 2.5.
(Bild: Phoenix Contact)
Abbildung 1 zeigt eine Zelle, die mit Geräten aufgebaut ist, die die Profinet-Version 2.5 unterstützen. Da es sich um eine kompatible Erweiterung handelt, können bestehende Geräte mit integriert werden. Aus Security-Sicht ist es empfehlenswert, wenn alle Geräte in der Zelle 2.5-konform sind. Mit Profinet 2.5 setzt der komplette Datenaustausch zwischen dem Controller und den Devices direkt auf die Ethernet-Kommunikationsschicht auf (L2). Das hat zum einen den Vorteil, dass IP-Adressen nicht mehr zwingend erforderlich sind. Zum anderen lässt sich die Profinet-Kernaufgabe, also die Weiterleitung von Prozess- und Parameterdaten, über eine IP-basierte Kommunikation nicht mehr angreifen. Diese ist aber weiterhin möglich. Zu diesem Zweck lässt sich der externe IP-Zugriff über den Profinet-Dienst „Lockdown“ freischalten. Der Anwender kann somit konfigurieren, ob überhaupt ein externer Zugriff auf die Geräte notwendig ist (weißes Schloss). So lässt sich die Zelle ohne externe Firewall gegen unnötige IP-Zugriffe abschotten. Werden über definierte Profinet-Dienste auch die offenen Ethernet-Ports abgeschlossen, ist eine Secure-Cell im Grunde von außen nicht mehr angreifbar. Damit erweist sie sich als guter Kompromiss zwischen Aufwand und Security. Die sichere Zelle gemäß Profinet-Version 2.5 lässt sich durch neue Software auf vorhandenen Geräten nutzen.
Notwendigkeit einer Zertifikatsverwaltung
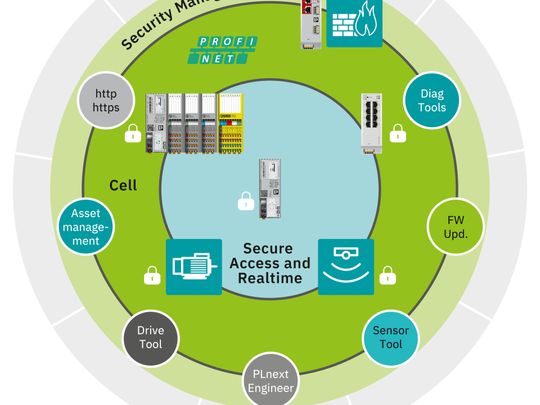
Abbildung 2: Secure-Access und Secure-Realtime mit Profinet 2.5.
(Bild: Phoenix Contact)
Sind darüber hinaus noch ein sicherer Zugriff von außen und abgesicherte Prozessdaten erforderlich, können die nächsten Optionen „Secure-Access“ und „Secure-Realtime“ zum Einsatz kommen. Auf diese Weise erhält der Anwender maximale Cybersecurity (Abbildung 2). Bei Secure Access lässt sich der äußere Zugriff auf eine Zelle durch kryptographische Verfahren gegen Manipulation durch den „Man in the Middle“ schützten oder sogar verschlüsseln. Bei Secure Realtime wird dies zusätzlich auf die zyklischen Prozessdaten ausgeweitet. In beiden Fällen sind Zertifikate auf den Geräten notwendig. Diese können durch definierte Profinet-Dienste vergeben und verwaltet werden. Beides orientiert sich an den höchsten State-of-the-Art-Security-Standards, zum Beispiel AES 256. Abhängig vom Anwendungsfall muss man jedoch entscheiden, ob eine Zertifikatsverwaltung wirklich benötigt wird oder ob nicht die Secure Cell ausreicht.
Firmware-Update auf allen Geräten
Eine weitere Anforderung aller Security-Standards ist die Fähigkeit zur Umsetzung eines Firmware-Updates, falls man eine erkannte Schwachstelle schließen muss. Erstmals wird es mit Profinet-Diensten möglich sein, ein übergreifendes Firmware-Update auf sämtliche Geräte einer Zelle oder Anlage auszurollen. Dabei kann die Firmware selbst zusammen mit der Gerätebeschreibungsdatei (GSDML) in einem sogenannten Container (GSDX) ausgeliefert werden. Das stellt eine signifikante Verbesserung für das Profinet-Ökosystem dar: Das Firmware-Update lässt sich über den beschriebenen Mechanismen des Secure Access abgesichert durchführen.
Stand: 16.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die WIN-Verlag GmbH & Co. KG, Chiemgaustraße 148, 81549 München einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://kontakt.vogel.de/de/win abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Neben dem Firmware-Update spezifiziert die Version 2.5 ein anderes wichtiges Security Feature. Durch sogenannte Auditable Events können Geräte herstellerübergreifend Ereignisse mit Security-Relevanz melden. Als Beispiele seien Zugriffsversuche ohne gültige Berechtigungen oder die erfolgreiche Vergabe von Zertifikaten genannt. Das Format der Ereignisse orientiert sich am verbreiteten syslog, das im Security-Umfeld Anwendung findet. Damit integriert sich Profinet nahtlos in bestehende Security Information and Event Management-Systeme (SIEM).
Integration ohne Kompatibilitätsbrüche
Ein sanfter Übergang zur Profinet-Version 2.5 könnte wie folgt aussehen: Im ersten Schritt sollten die verwendeten Geräte selbst „CRA Ready“ sein. Das hat nichts mit Profinet zu tun, sondern schützt beispielsweise vor manipulierter Firmware über Secure Boot oder vor externen Zugriffen. Phoenix Contact arbeitet daran, seine Geräte entsprechend auszurüsten. In diesem Zug werden zum Beispiel schon sichere Schlüsselspeicher zur Pflicht. Abhängig vom jeweiligen Anwendungsfall muss durch eine Thread & Risk-Analyse bewertet werden, ob und wo Profinet 2.5 Vorteile bringt. Die Analyse kann ergeben, dass Profinet 2.4 ausreicht oder Secure Cell und Secure Access/Secure Realtime gemäß der Version 2.5 erforderlich sind. Ist das der Fall, müssen die verwendeten Controller Profinet 2.4 und Profinet 2.5 unterstützen. Geräte mit der Version 2.5 sollten bevorzugt werden. Für den Einsatz in vorhandenen Installationen sollte zusätzlich die Version 2.4 möglich sein (Dual Stack). Durch dieses Vorgehen lassen sich perspektivisch alle Applikationen ohne Kompatibilitätsbrüche in Systeme mit Profinet 2.5 einbinden.
Geräte mit Profinet 2.5
Profinet 2.5 bietet einen umfangreichen Werkzeugkasten, um auch im Zeitalter der Sicherheitsbedrohungen abgesichert zu sein. Dabei werden weder Anwender noch Gerätehersteller zu einem inkompatiblen Schritt gezwungen. Profinet 2.5 eröffnet bereits ohne weitere Maßnahmen Vorteile, wie optionale IP-Adressen oder implizite Security durch die direkte Ethernet-Kommunikation. Phoenix Contact beschäftigt sich im Rahmen von Aktivitäten der Profibus/Profinet-Nutzerorganisation an der Entwicklung von Controllern und Devices, so dass zu geeigneter Zeit Geräte mit den notwendigen Voraussetzungen am Markt verfügbar sein werden. Einer schrittweisen Einführung steht somit nichts mehr im Weg.
Gunnar Lessmann ist Master Specialist Profinet und TSN bei Phoenix Contact in Bad Pyrmont.